Panel
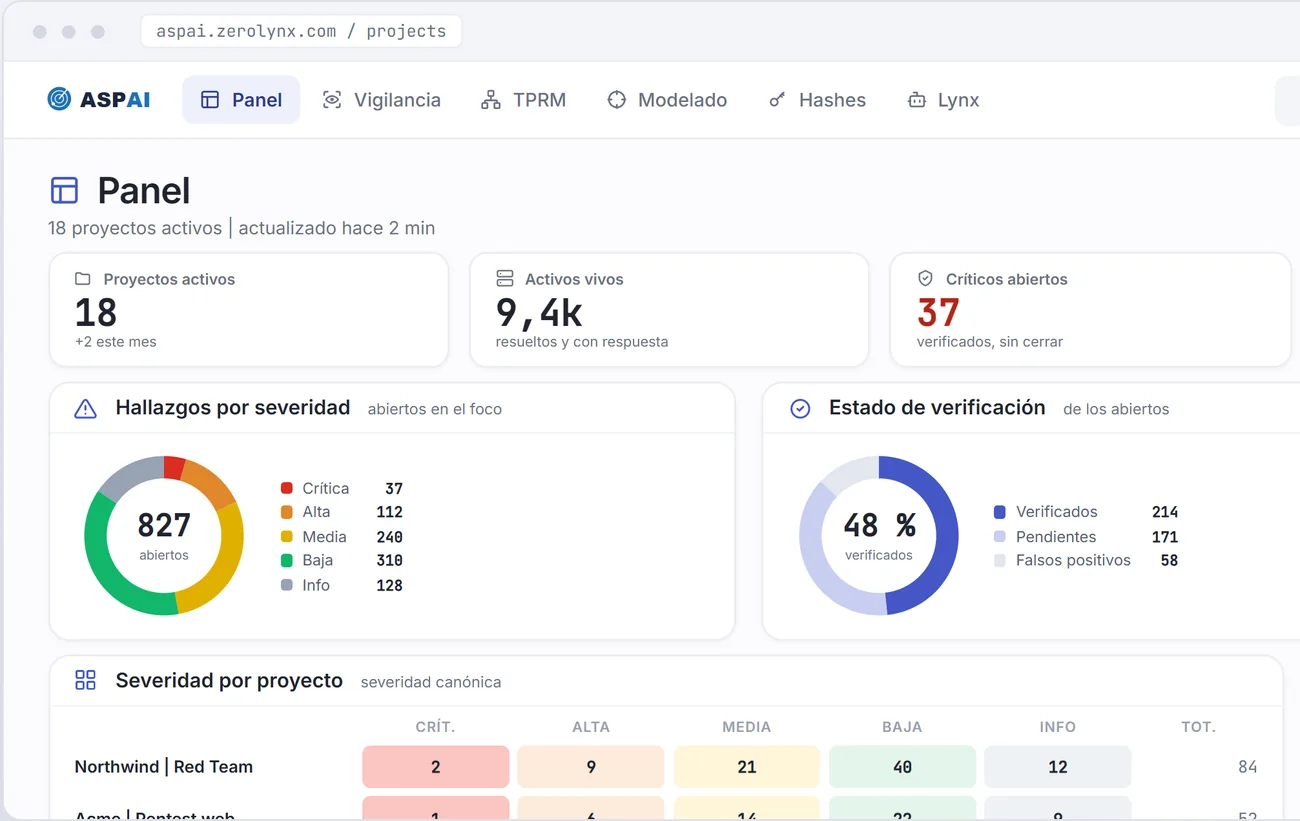
Todos tus proyectos con severidad, verificación, tendencia y lo que requiere atención, en una sola vista.

Attack Surface Platform | Zerolynx
ASPAI es la plataforma de Zerolynx que reúne reconocimiento, verificación, gestión de vulnerabilidades e informe sobre los entornos que tú autorizas.
La contratas como servicio: nuestro equipo la opera y tú consultas tus activos, hallazgos, plazos e informes desde tu propio acceso, cuando lo necesites.
Acceso restringido a usuarios autorizados.
ASPAI en acción
Un recorrido por la plataforma. Puedes pausarlo, avanzar, retroceder o verlo a pantalla completa con los controles del reproductor.
Una plataforma, seis frentes
Los mismos datos del reconocimiento a la entrega, para cada tipo de encargo y en el mismo sitio.
Todos tus proyectos con severidad, verificación, tendencia y lo que requiere atención, en una sola vista.
El CVE nuevo busca su activo: inventario de tecnología cruzado con CVE y KEV, de forma pasiva y sin tocar el objetivo.
Tu cadena de suministro con nota, media ponderada y umbral. Un proveedor sin datos nunca puntúa como cero.
Escenarios de adversario, caza de amenazas y cobertura MITRE ATT&CK para medir tu capacidad de detección.
Las credenciales de cada encargo, ligadas a su proyecto, con autorización explícita y registro de auditoría.
Un asistente de IA en el que cada mensaje va al modelo asignado a su acción, con herramientas bajo control.
Un servicio, no una herramienta más
Zerolynx aporta la plataforma y el equipo. Tú ves en todo momento qué se ha encontrado, qué está verificado y qué ha cambiado.
Definimos activos, ventanas y autorización. El alcance se comprueba en cada acción de la plataforma.
Reconocimiento pasivo y activo, y las pruebas de cada encargo: Red Team, pentest, código, móvil o IA generativa.
Lo que llega al informe está reproducido y lo que requiere juicio lo confirma un analista.
Cada entrega se congela con su fecha y se compara con hoy: corregido, abierto, reaparecido o desaparecido.
Un acceso para cada responsable
Tu organización consulta el servicio desde su propio frontal, con la información adecuada a cada papel.
Estado y tendencia de la exposición, y riesgos críticos abiertos.
Hallazgos verificados con su evidencia, plazos y responsables de cada corrección.
Valoración de la cadena de suministro con umbral, para decidir con criterio.
PREGUNTAS FRECUENTES
La plataforma de Zerolynx que reúne reconocimiento, verificación, gestión de vulnerabilidades e informes sobre los entornos que tú autorizas. La contratas como servicio: nuestro equipo la opera y tú consultas los resultados desde tu propio acceso.
Cada afirmación grave se confirma con una prueba de control que podría haber fallado, no con una suposición. Lo que llega al informe está reproducido y lo que requiere juicio lo confirma un analista.
De forma continua: la vigilancia cruza tu inventario de tecnología con cada CVE nuevo y con el catálogo de vulnerabilidades explotadas (KEV), sin tocar tus sistemas. Las campañas ofensivas son permanentes, no puntuales.
Complemento de servicio
Propuesta a medida
Cuéntanos qué activos y proveedores quieres cubrir. Zerolynx preparará una propuesta de servicio ajustada a tu organización.