La Sexta | Noviembre de 2023
Equipo de Investigación
Análisis del equipo de ciberinteligencia de Zerolynx sobre las estafas de famosos con falsas plataformas de inversión en criptomonedas.
Ver publicación
La Sexta | Noviembre de 2023
Análisis del equipo de ciberinteligencia de Zerolynx sobre las estafas de famosos con falsas plataformas de inversión en criptomonedas.
Ver publicación
TVE | Abril de 2021
Demostraciones de ciberataques contra vehículos conectados en una edición especial sobre ciberseguridad.
Ver publicación
Antena 3 | Febrero de 2021
Reportaje con demostraciones sobre el control del vehículo y la manipulación de la información que recibe el conductor.
Ver publicación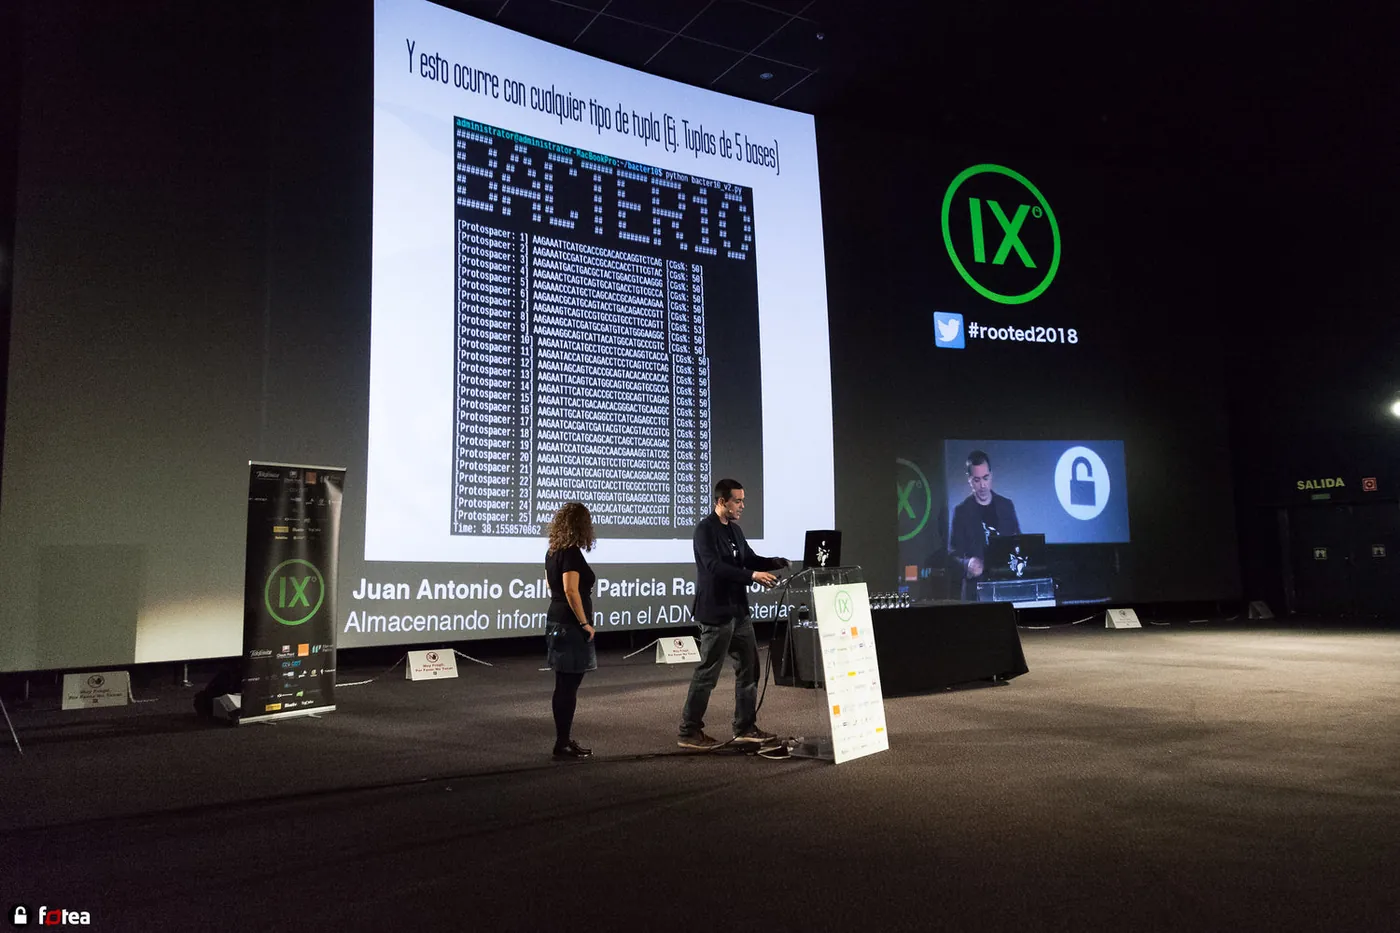
El Confidencial | Marzo de 2018
Investigación presentada en RootedCON para codificar información binaria en el ADN de bacterias.
Ver publicaciónCalles García, J.A. (2023, Septiembre). Universidad Europea de Madrid. Apertura del curso 2023-2024.
Morales, S. (2023, Abril). Qué!. Los servicios más importantes para proteger tu negocio.
Calles García, J.A. (2022, Noviembre). ESET European Cybersecurity Day (Madrid). Ponencia.
Calles García, J.A. (2022, Octubre). Congreso CiberTodos 2022 de ISACA Madrid. Ponencia.
Calles García, J.A. (2022, Septiembre). #CyberDayRua, IES Benjamín Rúa (Móstoles). Ponencia.
Escabias, J. (2021, Noviembre). XV Jornadas STIC del CCN-CERT. Ponencia.
Calles García, J.A. (2021, Octubre). Congreso CiberTodos 2021 de ISACA Madrid. Hack & Furious.
Ministerio de Ciencia e Innovación (2021, Julio). Sello PYME Innovadora. Zerolynx.
FEJUVES y Consejo de la Juventud de España (2021, Junio). Webinar. Ciberseguridad en los eSports.
González, D. (2021, Mayo). DES Digital Enterprise Show 2021, Innovation Hub (Málaga). Ponencia.
Calles García, J.A. (2021, Marzo). IV Congreso de Auditoría y GRC de ISACA Madrid. Ponencia.
BBVA Open Innovation (2021, Marzo). InnovaHome Festival. Zerolynx, empresa invitada.
Calles García, J.A. (2020, Octubre). C1b3rWall 2020. Análisis Forense Digital.
Calles García, J.A. (2020, Octubre). IntelCon 2020 (GINSEG). Resolución del hackathon.
Calles García, J.A. (2020, Septiembre). Documental "El Enemigo Anónimo". Varios capítulos.
Calles García, J.A. (2020, Septiembre). GeeksHubs. Panorama actual de la Ciberseguridad.
Terciado, G. & Muñoz, M. (2020, Julio). IntelCon 2020. Ponencia.
Calles García, J.A. (2020, Julio). Road To Root. Entrevista a Juan Antonio Calles.
González, D. (2020, Junio). ISACA, #IamISACA. Entrevista a Daniel González, COO de Zerolynx.
Calles García, J.A., Hermoso, J. Vázquez, L. Palma, F. (2020, Abril). CoronaCON 2020. Ciberseguridad en Movilidad (Open Mobility Security Project).
Calles García, J.A. & González Pérez, P. (2020, Marzo). FluCON Online 2020.
Zerolynx (2020, Marzo). RootedCON XI. DevSecOps: Into the unknown.
Revista SIC (2020). Nº 141, año XXIX. Entrevista a Juan Antonio Calles (portada).
Calles García, J.A. & Alcalde Alcázar, J. (2019, Junio). Euskalhack 2019. Seguridad en HTTP/3 (QUIC).
Calles García, J.A. (2019, Mayo). ArabaTIC 2019. Open Source Intelligence.
Calles García, J.A. (2019, Abril). Panda Security 2019. Entrevistas a Expertos: Juan Antonio Calles.
Calles García, J.A. (2019, Abril). CSX Hands On Labs de ISACA Madrid. Taller.
Calles García, J.A. & León Casas, D. (2019, Enero). Hack0n Congress 2019. El Red Team en la empresa.
Diario de León (2019, Enero). Suplemento Innova. La lucha contra el ciberespionaje.
Calles García, J.A., Albors, J. Avilés, A.P. (2019). Jornadas X1RedMasSegura.
Microsoft (2019). Microsoft MVP 2019-2020, 2020-2021 y 2021-2022. Juan Antonio Calles.
Calles García, J.A. & León Casas, D. (2018, Noviembre). Honey Congress. Red (S)Team.
Calles García, J.A. & León Casas, D. (2018, Octubre). Araba 4.0. Ciberseguridad en la Industria 4.0.
Calles García, J.A. (2018, Octubre). Mundo Hacker Academy 2018. El Red Team en la empresa.
González, D. & Jalain, H. (2018, Junio). #HowToHack, 2ª edición (Madrid). Back to the future.
RTVE. (2018, Mayo). Aquí hay trabajo (entrevista a Juan Antonio Calles).
Martínez, D. (2018, Mayo). Nobbot. En unas décadas podríamos almacenar todo internet en unos gramos de ADN humano (entrevista a Juan Antonio Calles).
Calles García, J.A. & León Casas, D. (2018, Mayo). Palomática Congress. Red Teaming.
Revista SIC (2018, Abril). Nº 129, Nombramientos. Lanzamiento de Zerolynx.
Calles García, J.A. & Alcalde Alcázar, J. (2018, Marzo). Blockchain y ciberinteligencia. URJC TechFest VI.
Calles García, J.A. (2018, Marzo). IT Digital. Bug bounties (entrevista a Juan Antonio Calles).
Calles García, J.A. (2018, Marzo). #HowToHack (Madrid). Ponencia.
Calles García, J.A. (2018, Febrero). CONAND, Congreso de Andorra. Ponencia.
Calles García, J.A., Albors, J. Avilés, A.P. (2018). Jornadas X1RedMasSegura.
Revista SIC (2018). XV Premios SIC. Galardón a Zerolynx por sus iniciativas de innovación.
Calles García, J.A. & León, D. (2018). Red Seguridad nº 83. El Red Team en la empresa.
Calles García, J.A. (2017, Junio). Ciberinteligencia y prevención de ciberamenazas. OneHacker Experience.
Calles García, J.A. & García Colomo, A. (2017, Mayo). Palomática Congress. Google Hacking aplicado a ciberinteligencia.
Calles García, J.A., Albors, J. Avilés, A.P. (2017). Jornadas X1RedMasSegura.
Adecco (2017). Top 10 influencers de la ciberseguridad en España. Juan Antonio Calles.
Calles García, J.A. (2016, Marzo). Conferencia sobre la Deep y la Dark Web. Securmática 2016.
Calles García, J.A. (2016, Febrero). Ciberinteligencia y prevención de ciberamenazas. SICUR.
Calles García, J.A. & Jiménez Cobo, D. (2016, Febrero). Ethical Hacking desde cero, URJC TechFest V.
Calles García, J.A., Albors, J. Avilés, A.P. (2016). Jornadas X1RedMasSegura.
Calles García, J.A. & González Pérez, P. (2016). Hack&Beers Madrid.
Calles García, J.A. (2015, Noviembre). Revista SIC. Del corazón de las empresas a los confines de Internet.
Calles García, J.A. (2015, Septiembre). Ciberinteligencia e investigación digital. IV Congrés ISACA Barcelona. Ciberseguretat, Privacitat, Governança.
Agencia EFE (2015, Junio). El Economista. KPMG integra a la firma de ciberseguridad Zink Security.
Calles García, J.A. & González Pérez, P. (2015, Abril). Pentesting con Metasploit y Ciberinteligencia. QurtubaCon’15.
Calles García, J.A. (2015, Marzo). Seguridad en Internet. RootedCon’15.
Doñate, M. (2015, Febrero). RTVE. Reportaje sobre Sistemas de Inteligencia (entrevista a Juan Antonio Calles).
Calles García, J.A. & Alcalde, J. (2015, Febrero). Ciberinteligencia, e investigación, URJC TechFest IV.
Calles García, J.A. & Alcalde, J. (2015, Febrero). Ciberinteligencia, cruzando datos en la red. Cátedra Amaranto, Seguridad Digital e Internet del Futuro, Universidad de Alcalá.
Martínez Ron, A. (2015, Enero). Voz Populi. La guerra contra los robots ya ha comenzado (entrevista a Juan Antonio Calles).
Calles García, J.A., Albors, J. Avilés, A.P. (2015). Jornadas X1RedMasSegura.
Calles García, J.A. & González Pérez, P. (2015). Hack&Beers Madrid.
Calles García, J.A. (2014, Noviembre). Seguridad corporativa y peligros para la integridad de la información. ESET Security Forum IV.
Calles García, J.A. (2014, Noviembre). Taller sobre Análisis forense digital. No cON Name’14.
Calles García, J.A. & Albors, J. (2014, Septiembre). Seguridad en Internet. Corre X Roman ’14.
Calles García, J.A. (2014, Junio). "Open-source intelligence" y la unión de los mundos virtual y físico. Congreso Jóvenes de Isaca 2014.
Calles García, J.A. & Albors, J. (2014, Junio). Seguridad en Internet. Encuentro Educa Segovia’14.
Calles García, J.A. (2014, Junio). Mesa redonda sobre Ciberguerra y ciberdefensa. ESET Security Forum III.
Calles García, J.A. (2014, Junio). Ciberseguridad. FesTICval’14. Universidad Rey Juan Carlos.
Calles García, J.A., González Pérez, P & Cuesta, C. E. (2014, Junio). Controlling Flu botnets with Metasploit and Kali Linux. ISSN 2084-1117. Pentest Magazine.
Calles García, J.A. & González. P. (2014, Marzo). El Mundo. La ciberguerra centra la atención de los expertos en seguridad informática.
Calles García, J.A. & González. P. (2014, Marzo). Cyberwar: Looking for... touchdown. RootedCon’14.
RootedCON (2014, Marzo). Premio V Aniversario RootedCON. Juan Antonio Calles, Top 5 conferencias.
Calles García, J.A. (2014, Enero). Análisis forense de dispositivos Android. Jornadas de Prevención del Fraude y el Cibercrimen de La Rioja. Asociación Nacional de Ciberseguridad y Pericia Tecnológica.
Calles García, J.A., Albors, J. Avilés, A.P. (2014). Jornadas X1RedMasSegura.
Calles García, J.A. & González Pérez, P. (2014). Hack&Beers Madrid.
Calles García, J.A. (2013, Noviembre). Taller sobre Análisis forense digital. No cON Name’13.
Movilla, P. (2013, Julio). Ventanas a la Red. Colaboración entre Comunidad y FCS (entrevista a Juan Antonio Calles y otros expertos sobre el borrador de anteproyecto de ley).
Calles García, J.A. (2013, Julio). Eureka, RTVE. Entrevista a Juan Antonio Calles sobre Flu-AD.
Movilla, P. (2013, Junio). Ventanas a la Red. Entrevista a Flu Project.
Calles García, J.A. (2013, Junio). El País. Varios países reclaman nuestro software.
Calles García, J.A. (2013, Junio). Lucha contra la ciberdelincuencia y sistemas de interceptación policial. Seminario Internacional sobre los retos de la privacidad: Innovación, derecho y seguridad organizado por la Cátedra Google. Universidad San Pablo Ceu.
Calles García, J.A. (2013, Mayo). Mesa redonda sobre Ciberseguridad y sistemas de intercepción policial. ESET Security Forum I.
Calles García, J.A. (2013, Mayo). Análisis forense en discos duros. Curso de Peritaje Telemático. Universitat Rovira i Virgili.
Calles García, J.A. & Ledo Hernández, M. (2013, Abril). Seguridad en dispositivos móviles. XII Jornadas de Seguridad de la Información de Defensa.
Calles García, J.A. (2013, Marzo). Análisis forense en discos duros. Curso de Peritaje Telemático. Asociación Nacional de Tasadores y Peritos Judiciales Informáticos.
Calles García, J.A. & Torres Bruna, M. P. (2013, Marzo). Ciberseguridad, botnets y cibervigilancia. HomSec’13.
Calles García, J.A. & González Pérez, P. (2013, Marzo). Metasploit&Flu-AD: “Avoiding AVs with Payloads/DLLs Injection". RootedCon’13.
Calles García, J.A. & González. P. (2013, Febrero). Seguridad en los videojuegos, URJC TechFest III.
Calles García, J.A. & Avilés, A. P. (2013, Febrero). Radiografía de un Ciberdepredador. A la caza del Ciberdepredador. I Jornadas Nacionales de Prevención y Seguridad en Internet.
Calles García, J.A. & González. P. (2013, Febrero). Ataques en redes de datos, “cosas que hacer en la biblioteca”, URJC TechFest II.
Calles García, J.A., Albors, J. Avilés, A.P. (2013). Jornadas X1RedMasSegura.
Calles García, J.A. (2012, Noviembre). Taller sobre Análisis forense digital. No cON Name’12.
Calles García, J.A. & González Pérez, P. (2012, Julio). Botnets, malware and data networks attacks. IEEE Region 8 SB & GOLD Congress.
Calles García, J.A. & Cano Bernaldo de Quirós, P. (2012, Febrero). Creación de una Botnet. Instalación, configuración y limpieza. XI Jornadas de Seguridad de la Información de Defensa.
Calles García, J.A. & González Pérez, P. (2011, Septiembre). Técnicas Oscuras para Combatir la Pederastia en Internet. No cON Name’11.
Calles García, J.A. & González Pérez, P. (2011, Mayo). Innovación y Seguridad en las TIC. Educación en Seguridad Open Source. JITICE'11.
Marina, L. M., Calles García, J.A., & Barroso, E. M. (2010). Ontology-based Web service to recommend spare time activities. In Proceedings of the 1st International Workshop on Information Heterogeneity and Fusion in Recommender Systems (pp. 67-70). ACM.
No hay resultados con estos filtros.
Vulnerabilidades descubiertas por el equipo de Zerolynx y comunicadas a sus fabricantes mediante divulgación responsable.
54CVE publicados
3Crítica
17Alta
33Media
1Baja
2Pendientes de publicación
| CVE | Severidad | Descripción |
|---|---|---|
| 2026 1 CVE | ||
| CVE-2026-23849 | Media | Ataque de temporización en la autenticación |
| 2025 18 CVE | ||
| CVE-2025-59919 | Media | XSS almacenado en Nombre y Observaciones |
| CVE-2025-59918 | Media | XSS almacenado en Tareas |
| CVE-2025-59917 | Alta | IDOR (impresión de documentos) |
| CVE-2025-59916 | Alta | IDOR (líneas de documentos) |
| CVE-2025-59915 | Alta | IDOR (obtención de estados) |
| CVE-2025-59914 | Alta | IDOR (edición de eventos) |
| CVE-2025-59913 | Alta | IDOR (oportunidades de clientes) |
| CVE-2025-59912 | Alta | IDOR (eventos de clientes) |
| CVE-2025-59911 | Alta | IDOR (creación de tareas) |
| CVE-2025-59910 | Alta | IDOR (clasificaciones de cliente) |
| CVE-2025-59909 | Alta | IDOR (campos de cliente) |
| CVE-2025-59908 | Alta | IDOR (identificador de cliente) |
| CVE-2025-59907 | Crítica | Credenciales de base de datos embebidas en el código |
| CVE-2025-59906 | Crítica | Credenciales de base de datos embebidas en el código |
| CVE-2025-41358 | Alta | IDOR en documentos personales |
| CVE-2025-6599 | Media | Denegación de servicio de tipo Slowloris |
| CVE-2025-3075 | Media | XSS almacenado mediante shortcode |
| CVE-2025-3074 | Baja | Suplantación de interfaz (descargas) |
| 2024 21 CVE | ||
| CVE-2024-25876 | Media | XSS en la cabecera (título) |
| CVE-2024-25875 | Media | XSS en la cabecera (subtítulo) |
| CVE-2024-25874 | Media | XSS al editar un artículo |
| CVE-2024-25873 | Media | Inyección HTML en Blockquote |
| CVE-2024-4538 | Alta | IDOR en entradas por referencia |
| CVE-2024-4537 | Alta | IDOR en la descarga de entradas |
| CVE-2024-3796 | Media | XSS almacenado (programación de copias de seguridad) |
| CVE-2024-3795 | Media | XSS almacenado (plantilla de copia de seguridad) |
| CVE-2024-3794 | Media | XSS almacenado (sistema avanzado) |
| CVE-2024-3793 | Media | XSS almacenado (cuentas en la nube) |
| CVE-2024-3792 | Media | XSS almacenado (replicación) |
| CVE-2024-3791 | Media | XSS almacenado (configuración) |
| CVE-2024-3790 | Media | XSS almacenado (usuarios) |
| CVE-2024-3789 | Media | Consumo descontrolado de recursos |
| CVE-2024-3788 | Media | Inyección SSI (licencia) |
| CVE-2024-3787 | Media | Inyección SSI (discos S3) |
| CVE-2024-3786 | Media | Inyección SSI (sincronización) |
| CVE-2024-3785 | Media | Inyección SSI (NAS) |
| CVE-2024-3784 | Media | Inyección SSI (cuentas S3) |
| CVE-2024-3783 | Alta | Path traversal en la descarga de ficheros |
| CVE-2024-3782 | Alta | CSRF en acciones privilegiadas |
| 2023 12 CVE | ||
| CVE-2023-43884 | Media | XSS en el módulo de transacciones |
| CVE-2023-43830 | Media | XSS en la configuración financiera |
| CVE-2023-43828 | Media | XSS en el panel de idiomas |
| CVE-2023-41601 | Media | XSS en el instalador web |
| CVE-2023-37067 | Media | XSS en la gestión de clases |
| CVE-2023-37066 | Media | XSS en la rueda de competencias |
| CVE-2023-37065 | Media | XSS en las categorías de sesión |
| CVE-2023-37064 | Media | XSS en campos adicionales |
| CVE-2023-37063 | Media | XSS en carreras y promociones |
| CVE-2023-37062 | Media | XSS en las categorías de cursos |
| CVE-2023-37061 | Media | XSS en la gestión de idiomas |
| CVE-2023-0506 | Alta | Escalada de privilegios en el servicio web de gestión de cámaras Airspace CCTV |
| 2021 2 CVE | ||
| CVE-2021-40851 | Alta | Autenticación inadecuada en el software de gestión de activos GIM |
| CVE-2021-40850 | Crítica | Inyección SQL en el software de gestión de activos GIM |
| Pendientes de publicación 2 CVE | ||
| CVE HPE | Media | Reconocido por el fabricante, pendiente de publicación (junio de 2026) |
| CVE Fortinet | Media | Reconocido por el fabricante, pendiente de publicación |
No hay resultados con estos filtros.
PRENSA
Atendemos a medios de comunicación para entrevistas, declaraciones y análisis técnicos sobre ciberseguridad.
Contactar con Zerolynx →