IA local sin censura
Modelos de pesos abiertos muy potentes, comparables a los de frontera y sin censura: analizan malware y exploits sin negarse y procesan las evidencias de forma automática.

Kit forense con IA local | Zerolynx
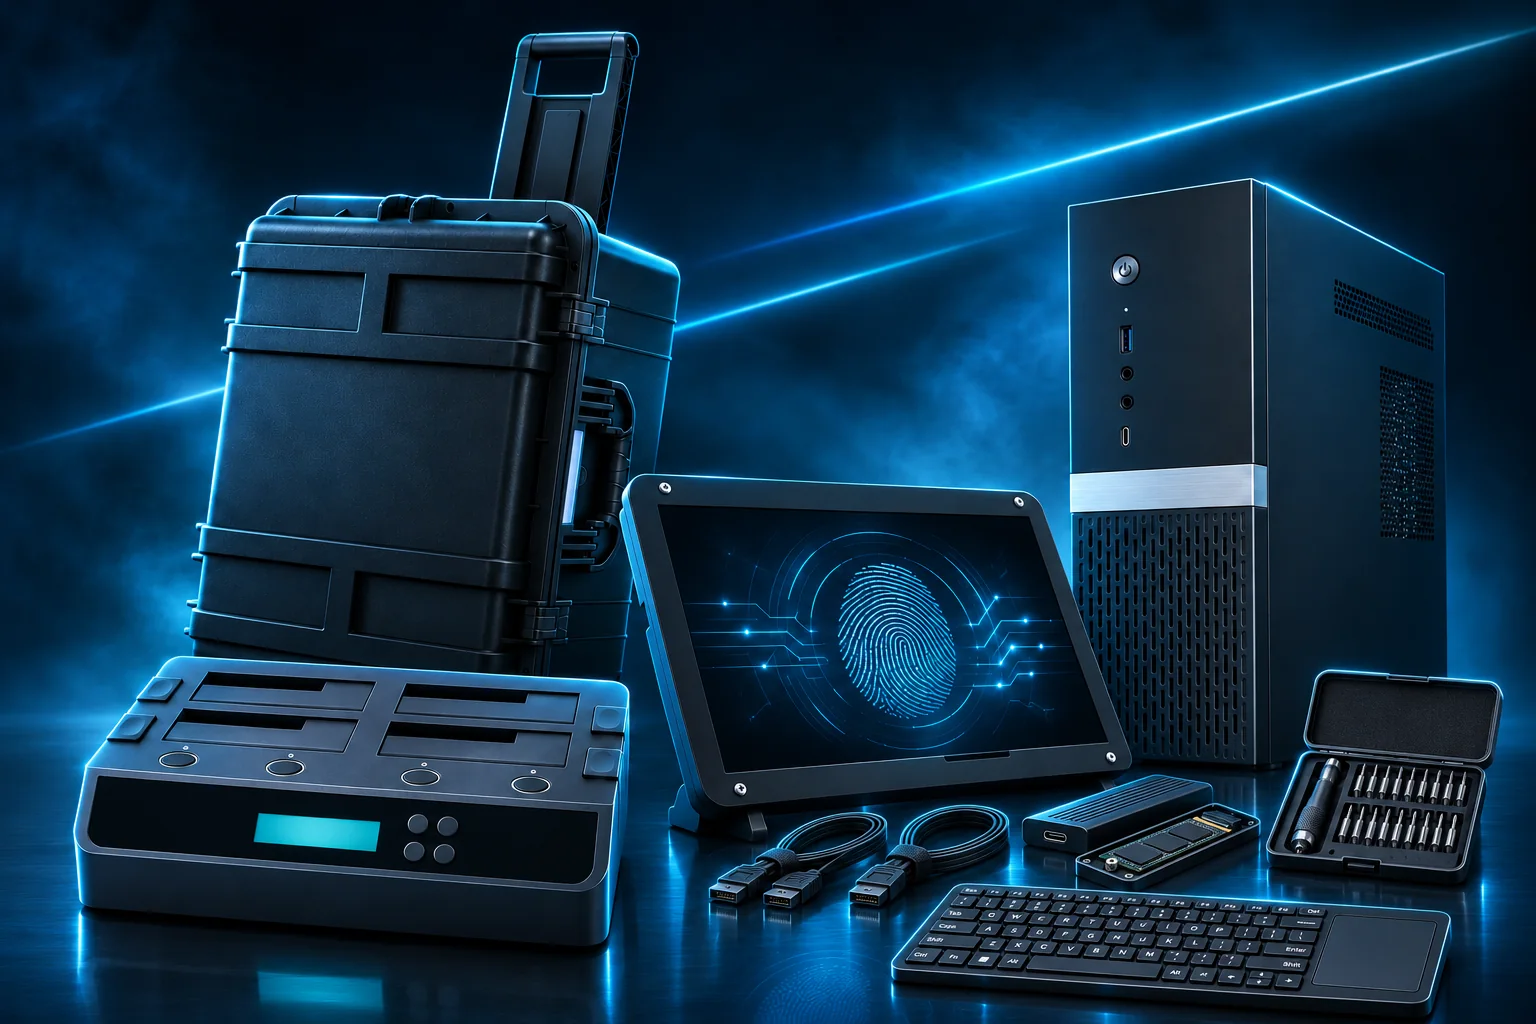
ForenxIA es un kit forense llave en mano: software forense, bases de amenazas e IA generativa desplegada en el propio equipo, que procesa y analiza las evidencias de forma automática.
Todo viaja en una maleta rígida y estanca, y ninguna evidencia, ningún dato ni ninguna pregunta salen a Internet.
ForenxIA en acción
El flujo completo del kit, paso a paso.
En funcionamiento
Recreación de una sesión real sobre un caso de prácticas: la IA local analiza los discos clonados de un servidor y de un puesto de trabajo y saca sus conclusiones de forma autónoma.


Qué incluye
Lo montamos, lo bastionamos y lo adaptamos a tu forma de trabajar: llega listo para el primer caso, con toda la documentación cargada en el propio equipo.
Modelos de pesos abiertos muy potentes, comparables a los de frontera y sin censura: analizan malware y exploits sin negarse y procesan las evidencias de forma automática.
Arranque forense, adquisición en vivo, análisis de disco y de memoria y cacería en registros de eventos. Núcleo libre o gratuito, sin licencias por puesto.
Reglas de malware, hashes conocidos, firmas antivirus, reglas para registros y una base de ficheros legítimos, cada una con su huella SHA-256.
Procedimientos adaptados a tus plantillas, cadena de custodia, NDA, informe pericial y una biblioteca de guías oficiales.
Curso en vídeo, cursos forenses en TrainIA (formato FUNDAE y certificados eIDAS) y práctica presencial sobre un caso real.
Equipo con gráfica dedicada, clonadora, lectoras M.2, pantalla táctil y kit de apertura, en una maleta estanca.
Qué lleva la maleta
Seleccionado para adquirir y analizar con total autonomía en el lugar de los hechos.
Potencia de estación de trabajo para ejecutar la IA en local y procesar imágenes de varios terabytes.
Una unidad para el sistema y los modelos y otra solo para casos: las evidencias nunca se mezclan con el sistema.
Clona un disco en tres a la vez sin ordenador y borra los discos de trabajo entre caso y caso.
Conexión inmediata y sin herramientas de discos M.2 de portátiles y equipos compactos.
Carcasas de aluminio para trabajar en paralelo con varios discos M.2 o transportar copias de trabajo.
Con teclado y ratón compactos, para operar sin recurrir al equipamiento del cliente.
Para abrir portátiles, tabletas, móviles y consolas sin dañar el equipo ni la evidencia.
Protección frente al agua, el polvo y los impactos durante el traslado, con ruedas y asa extensible.
El hardware es orientativo y puede variar según la disponibilidad de piezas en el mercado en el momento de la compra.
PARA QUÉ LO USARÁS
Sus procedimientos cubren los encargos más habituales de un equipo forense, en el lugar de los hechos o en tu laboratorio:
Los datos personales de las evidencias no se tratan en servicios de terceros (RGPD, NIS2, ENS). Lo diseña un equipo certificado en ISO/IEC 27001 y ENS categoría ALTA. Ver el Trust Center
